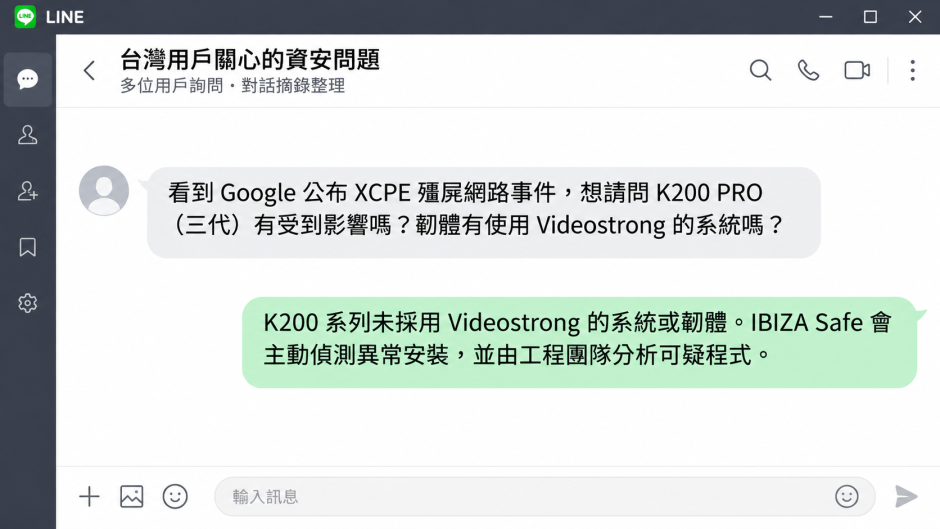
AI 進步很快,資安攻防的速度也跟著加快。今年從 PHP2Shell 漏洞、91APP 遭駭,到永豐銀行異常轉帳,資安問題一路從網站和電商平台走到日常金融服務。如今,Google 揭露的 XCPE 殭屍網路,又把焦點帶到家裡的連網設備。消息發布後,有多位台灣用戶來問我們,K200 PRO(三代)有沒有用到涉事廠商的系統?IBIZA 又是怎麼防範這類後門的?
K200 投影機有使用 Videostrong 的系統嗎?
Videostrong 並非 IBIZA K200 系列投影機的供應商。K200 系列,包括 K200 PRO(三代),未採用 Videostrong 供應的產品、韌體或系統方案。
K200 的產品系統由 IBIZA TV 自主設計與研發,供應鏈整合由 IBIZA TV 主導。從晶片、主機板與系統方案的整合,到預載程式、系統權限及 OTA 更新,我們都直接參與管理。具備高權限或背景安裝能力的程式會納入盤點,非必要的通道會關閉,設備維護則透過經審查的更新途徑進行。
什麼是 XCPE?為什麼沒亂裝 App 也可能遇到後門?
XCPE 是 Google 威脅情報團隊揭露的 Android 裝置後門與殭屍網路,逾 130 萬台機上盒被納入其中。 根據 Google 的技術報告,XCPE 的啟動程式預載在韌體中,設備開機後可以再安裝其他惡意程式。受控制的裝置可能在機主不知情的情況下,被用來從事廣告詐欺或替第三方轉送網路流量。
這起事件和智慧投影機的關係,在於它揭露了連網設備的兩個風險入口。第一個在出廠前,要看誰能預載程式、誰能改動韌體。第二個在交付後,要看裝置出現異常安裝時,品牌能不能及早發現並追查來源。這兩個入口,都在 IBIZA 的設備安全管理範圍內。
IBIZA Safe 如何用 AI 主動防禦?
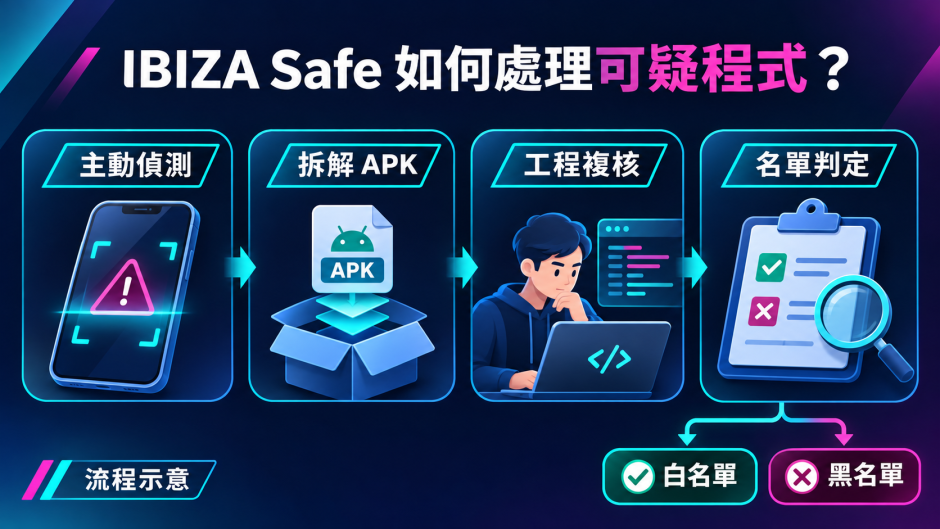
「能打敗魔法的,永遠只有魔法。」當攻擊端開始借助 AI 加速,防守端也可以用 AI 縮短發現異常的時間。IBIZA TV 從 2026 年年中起,就開始將 AI 用於設備安全防禦。 我們在台灣自主開發的 IBIZA Safe 整合於 K200 的系統層,從系統異動和安裝事件中找出可疑程式,交由工程團隊深入分析。
-
主動偵測異常。 IBIZA Safe 持續檢視程式的安裝來源、系統異動及套件之間的關聯。AI 會協助標記可疑項目,提供風險評級,讓工程團隊優先追查。
-
拆解 APK,分析程式行為。 需要深入調查時,工程團隊會拆解 Android 安裝套件,檢查它要求哪些權限、內含哪些程式,以及是否有背景載入或安裝其他程式的行為。
-
人工複核,提交名單判定。 工程人員依分析結果提交黑名單或白名單。確認有害的程式,可依情況停用、封鎖或移除。若問題涉及底層韌體,IBIZA 會協調合作夥伴修正,完成測試後再透過官方 OTA 發布。
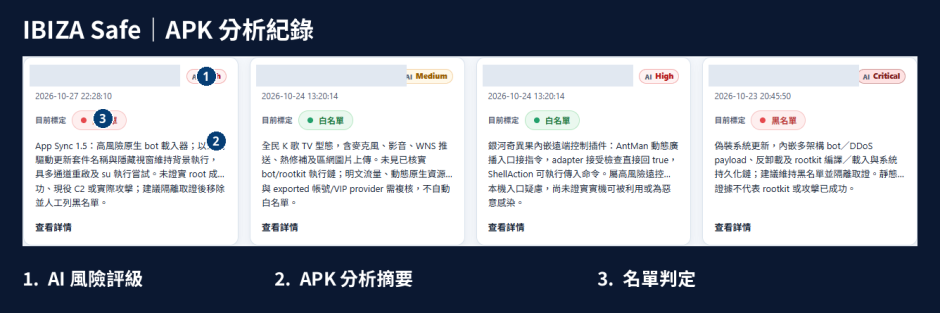
在 IBIZA Safe 的實際後台,AI 風險評級、APK 分析摘要與名單判定會分開呈現。兩筆同樣標為 AI High 的紀錄,目前的名單判定可以不同。AI 評級用來決定優先追查什麼,工程團隊則根據拆解與複核結果提交判定。
IBIZA Safe 在哪裡研發?安全資料存在哪裡?
IBIZA Safe 由 IBIZA TV 台灣團隊自主研發、營運與維護,安全系統的伺服器及相關資料部署在 Google Cloud 台灣區域。 從偵測規則、APK 分析到設備處置,都由我們自己的團隊負責。
安全分析使用必要的系統維運資訊,例如套件名稱、安裝來源及系統異動紀錄。觀看紀錄、搜尋紀錄、帳號密碼及私人檔案均不在蒐集範圍。
K200 用戶需要另外安裝 IBIZA Safe 嗎?
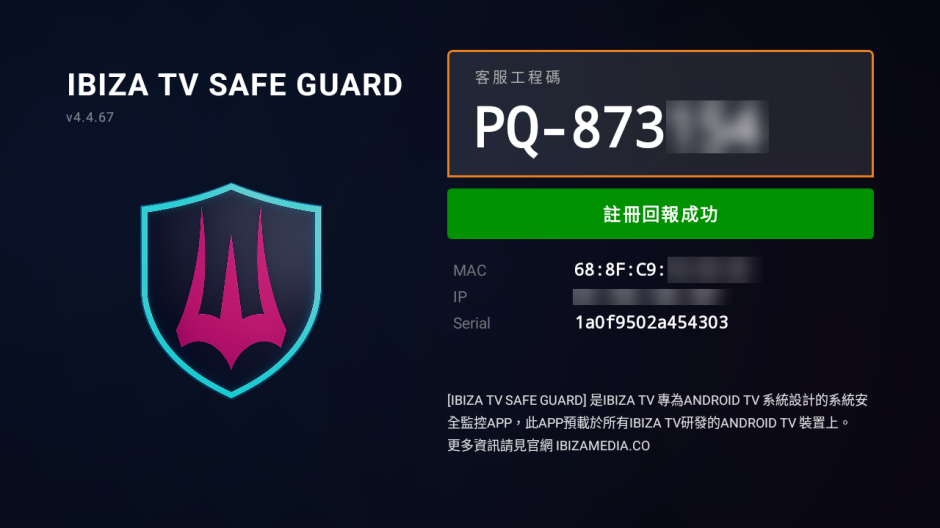
IBIZA Safe 已隨 K200 官方系統更新推出。 K200 連網後會自動取得更新,無需另外下載。若設備出現異常,可開啟機上的 IBIZA TV SAFE GUARD,將畫面上的客服工程碼提供給 IBIZA TV LINE 客服,由團隊協助查詢。
參考資料
-
Google Threat Intelligence Group|Shutting the Door on the XCPE Botnet